Deep packet inspection passiva su oltre 100 protocolli, tre engine proprietari di correlazione e risposta attivabile per segmento. Operativo in 10 minuti.
Tecnologia brevettata, sviluppata in Italia.
Cattura passiva, logging, correlazione AI e risposta: la pipeline che trasforma il traffico grezzo in eventi su cui agire.
Copia del traffico via SPAN/mirror o TAP. Deep packet inspection su header e payload, oltre 100 protocolli IT/OT, nessun agente sugli host.
Ogni connessione diventa un log strutturato: sorgente, destinazione, protocollo, contenuto rilevante. Prime evidenze in poche ore.
Tires-IA modella la baseline in 2–5 settimane, Specto assegna il severity score. In OT, ANTLIA mappa le tecniche su MITRE ATT&CK for ICS.
Raises contiene la minaccia direttamente sul traffico. Probe Mode di default, attivazione granulare per segmento quando sei pronto.
Deployment out-of-band: LECS si affianca alla rete senza agenti, senza credenziali amministrative e senza dipendere dagli apparati esistenti. Dalla singola sede al multisito con Aggregator.
Collega la porta di sniffing al mirror dello switch e registra l’appliance: la detection parte subito, senza tuning iniziale.
Cattura passiva, nessun servizio esposto, nessuna risposta al ping, hostname generico: LECS non si offre a chi fa ricognizione in rete.
Nessuna dipendenza da switch, firewall o EDR per la detection. Si integra in qualsiasi infrastruttura, sistemi legacy compresi.
Appliance fisica o VM (VMware, Hyper-V, Proxmox). Dashboard Cloud su server in Italia oppure log On-Premises su Aggregator.
Gli attacchi moderni superano il perimetro e si muovono nel traffico est-ovest, dove firewall ed EDR vedono meno. LECS analizza proprio quel traffico.
protocolli supportati
delle connessioni comunemente analizzate
di falsi positivi nei LOG*
minuti per l’installazione
Triangolazione di engine proprietari: tre per il traffico IT, moduli dedicati per OT, IoT, IoMT e asset intelligence. Più evidenze indipendenti, meno falsi positivi.
AI comportamentale che apprende la LAN in modo continuo, ne modella la baseline e intercetta deviazioni e segnali precoci di compromissione.
Esegue un’analisi nascosta e parallela di tutte le singole connessioni. Ispeziona il traffico a livello profondo (Header + Payload) e non rallenta o blocca l’operatività.
Response engine: contiene la minaccia sul traffico preservando la continuità operativa. Disattivato di default, si abilita per segmento.
Il motore di detection OT analizza in profondità i protocolli industriali per rilevare comandi non autorizzati o critici e variazioni anomale dei setpoint.
Inventario passivo della rete: identifica e classifica i dispositivi, rileva le CVE e supporta la IEC 62443 con segmentazione in Zone e regole tra i Conduit.
Analizza sull’host comportamento, contesto e identità: rileva abuso di credenziali, movimenti laterali e minacce interne, anche con credenziali valide.
Specto, Raises e Tires-IA analizzano lo stesso traffico in parallelo e incrociano le evidenze.
Risk score in tempo reale, incidenti ricostruiti e prove forensi pronte da esportare.
Eventi correlati con relevance score da 1 a 10 e Triage Fast Playbook: sai subito da dove partire.
Incident Map e Context Log ricostruiscono la sequenza dell’attacco: chi, cosa, quando, con quali protocolli.
Export PCAPNG per gli eventi High e Critical: il traffico originale, pronto per l’analisi forense.
One-Page Report settimanale e Full Report; alert via email, Telegram e notifica dei dispositivi offline.
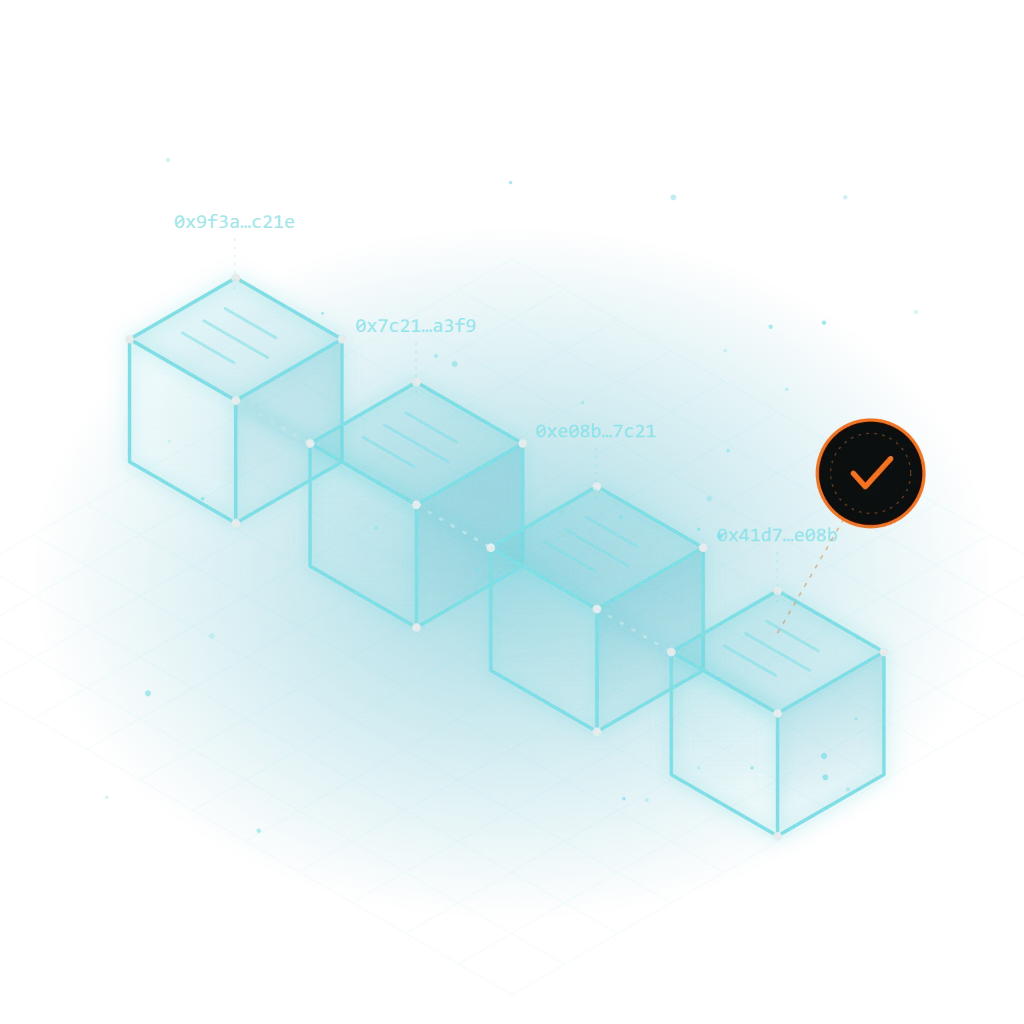
Integrità e data certa, verificabili nel tempo.
LECS arricchisce SIEM e SOC con telemetria di rete già correlata.
Forwarder UDP, TCP o TLS nei formati CEF, LEEF 2.0 e JSON: telemetria di rete pronta per i principali SIEM.
LECS Partner API per portare eventi e dati nelle piattaforme di gestione e automazione (versioni Cloud).
LDAP/LDAPS nelle installazioni On-Premises e autenticazione OTP per l’accesso alla dashboard.
Eventi normalizzati, correlati e con severity score: meno rumore per gli analisti, triage più rapido.
IT, OT e IoT in un’unica piattaforma: continuità operativa, stabilità dei sistemi e supporto alla conformità NIS2, GDPR e DORA.
No. LECS lavora su una copia del traffico (SPAN o TAP). Per gli endpoint è in arrivo CELESTIA™, agent AI complementare all’EDR.
L’installazione richiede circa 10 minuti e le prime evidenze arrivano in poche ore. ORION completa la classificazione degli asset in circa 15 giorni; Tires-IA consolida la baseline comportamentale in 2–5 settimane.
LECS continua a rilevare, correlare e notificare (Probe Mode). La risposta si abilita quando vuoi, per segmento, con fine tuning automatico o manuale.
Solo se il traffico transita su Ethernet tramite gateway. ANTLIA decodifica anche protocolli industriali L2 non IP come IEC 61850 GOOSE/SV e PROFINET DCP.
Nella versione Cloud su server in Italia; nella versione On-Premises i log restano sull’Aggregator, nel tuo perimetro. Per ambienti air-gap è previsto un progetto dedicato.
*stima basata su test reale rispetto a classici sistemi di aggregazione LOG
