
Gli attacchi informatici che nelle ultime settimane hanno coinvolto supermercati e operatori della filiera del freddo in Europa mostrano con particolare evidenza come la cybersecurity non riguardi più soltanto dati, computer e servizi digitali.
Quando un sistema connesso controlla un processo fisico, un incidente cyber può avere conseguenze altrettanto fisiche: modificare la temperatura di un impianto, fermare un servizio, compromettere prodotti e materie prime o interrompere un’attività.
È quanto sta accadendo nella filiera del freddo europea, dove diversi episodi hanno interessato i sistemi di controllo e teleassistenza degli impianti di refrigerazione.
Ma questi casi si inseriscono in un contesto molto più ampio: nel primo semestre del 2026, secondo i dati Clusit riportati da ANSA, sono stati registrati 4.911 incidenti cyber di particolare gravità nel mondo, più del doppio rispetto al semestre precedente e il valore più alto mai rilevato dall’associazione in un singolo semestre.
Dalla Francia a un’ondata europea
Il precedente più significativo risale al 12 ottobre 2026, quando in Francia sono stati compromessi sistemi utilizzati per la gestione degli impianti di refrigerazione.
Poche settimane dopo, il fenomeno si è esteso.
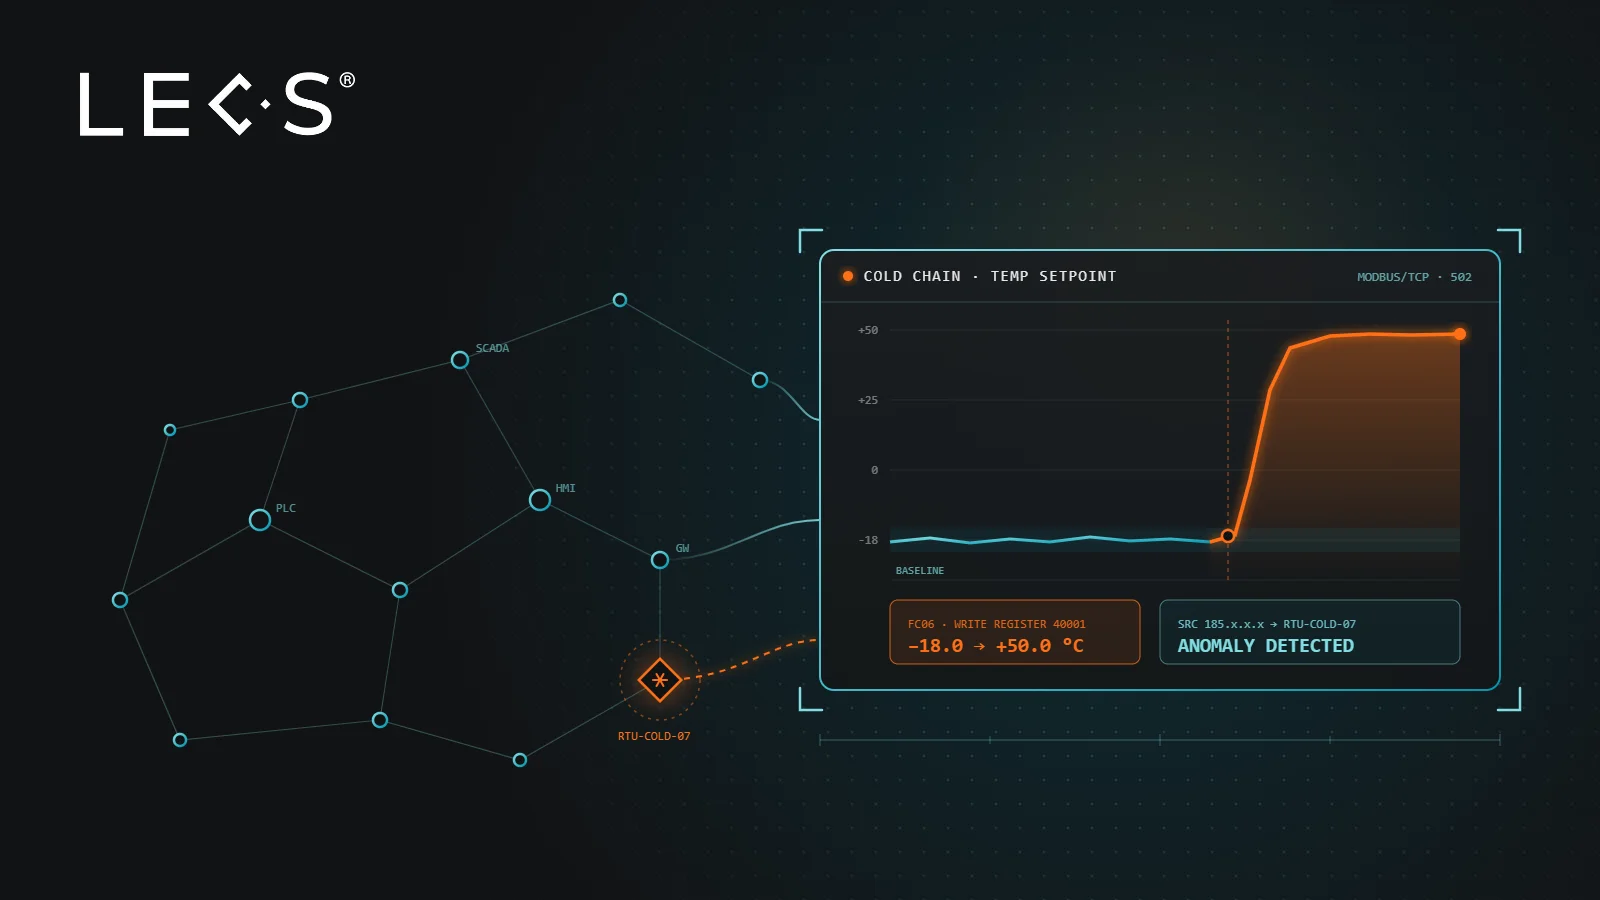
Il 2 novembre sono stati segnalati incidenti o anomalie ai sistemi di refrigerazione di supermercati in diversi Paesi europei, tra cui Belgio, Svezia, Estonia, Lussemburgo, Irlanda e Paesi Bassi. In alcuni casi, secondo quanto riportato da ANSA, la temperatura dei congelatori sarebbe stata portata da remoto fino a +50 °C, rendendo necessario lo smaltimento degli alimenti e provocando anche la chiusura temporanea di alcuni punti vendita.
La Commissione europea ha definito il ripetersi degli episodi «profondamente preoccupante», evidenziando come gli attacchi informatici possano interrompere servizi, colpire le imprese e avere conseguenze dirette sulla vita quotidiana.
La questione, quindi, va oltre il singolo supermercato: coinvolge la resilienza di una filiera costituita da punti vendita, magazzini, operatori logistici, impianti, manutentori e sistemi di telecontrollo distribuiti.
Gli attacchi hanno raggiunto anche l’Italia
Nella stessa giornata sono emersi casi anche in Italia.
In Sicilia alcuni punti vendita Coop hanno subito la modifica dei parametri di temperatura dei sistemi di refrigerazione, con conseguente deterioramento degli alimenti. L’azienda coinvolta ha successivamente confermato che l’attacco aveva interessato il sistema di telecontrollo dei banchi surgelati.
L’Agenzia per la Cybersicurezza Nazionale ha inoltre riferito di aver ricevuto una notifica da un’azienda toscana della ristorazione collettiva e di aver rilevato un ulteriore attacco a un’impresa emiliana attiva nella produzione di surgelati. ACN ha quindi intensificato il monitoraggio del settore.
Le indagini sull’origine e sugli eventuali collegamenti tra gli episodi sono ancora in corso. Quello che emerge già con chiarezza è però il bersaglio: sistemi digitali utilizzati per governare processi fisici essenziali.
Non è un problema isolato: cresce la pressione cyber sulle organizzazioni
Gli episodi della grande distribuzione arrivano in una fase caratterizzata da un’intensificazione generale dell’attività cyber.
L’ENISA Threat Landscape 2026 indica il ransomware come la tipologia di incidente con il maggiore impatto nel breve periodo nell’Unione europea e sottolinea come la crescente interdipendenza tra sistemi digitali allarghi progressivamente la superficie esposta agli attacchi. Pubblica amministrazione, trasporti, manifattura, servizi e finanza rientrano tra i settori maggiormente interessati.
In Italia, il quadro Clusit mostra inoltre un cambiamento nella natura degli incidenti: diminuisce il peso relativo dell’hacktivism mentre cresce il cybercrime contro le imprese, con il manifatturiero al primo posto tra i settori colpiti nel primo semestre 2026.
Anche le tecniche utilizzate stanno evolvendo. In ottobre sono stati riportati in Giappone attacchi contro aziende dei settori commercio, logistica e finanza nei quali sarebbe stato utilizzato un sistema di intelligenza artificiale per supportare le attività offensive.
Il denominatore comune diventa quindi la capacità di conoscere e osservare ciò che avviene realmente all’interno delle infrastrutture, soprattutto quando IT, OT, IoT e sistemi di terze parti sono sempre più interconnessi: hardware e software utilizzati per monitorare o controllare processi fisici, come controllori, sensori, attuatori, sistemi di supervisione, apparati che regolano temperature, compressori e cicli di sbrinamento.
Nella grande distribuzione questi sistemi convivono con infrastrutture IT tradizionali, reti dei punti vendita, sistemi gestionali, dispositivi IoT e collegamenti utilizzati da manutentori e fornitori.
Lo stesso principio vale per molti altri ambienti: climatizzazione e building automation, logistica, infrastrutture energetiche, impianti produttivi, sistemi di controllo e dispositivi medicali connessi.
Ogni nuovo apparato e ogni accesso remoto possono diventare un ulteriore elemento della superficie da conoscere e proteggere. Quali sistemi controllano gli impianti, chi può raggiungerli e come riconoscere eventuali modifiche non autorizzate?
Le verifiche indicate da ACN
A seguito degli incidenti, ACN ha richiamato gli operatori della grande distribuzione, della logistica alimentare, della refrigerazione industriale e le società di manutenzione alle misure di sicurezza già indicate dopo gli episodi francesi.
Tra le priorità figurano:
- verificare l’eventuale esposizione su Internet dei sistemi di controllo e teleassistenza;
- segregare questi sistemi in ambienti protetti e separati dalle reti informatiche aziendali;
- rafforzare gli accessi remoti tramite VPN e autenticazione multifattore;
- verificare account e privilegi;
- aggiornare o sostituire dispositivi non più supportati;
- controllare l’integrità dei parametri operativi e intervenire rapidamente in presenza di anomalie.
La protezione, però, non termina con l’eliminazione di un accesso esposto.
Bisogna anche sapere quali asset esistono, come comunicano tra loro e cosa sta effettivamente accadendo sulla rete.
Ed è proprio qui che il tema della visibilità diventa centrale.
Dal controllo degli accessi alla Unified Visibility
Firewall, autenticazione, segmentazione e aggiornamento degli apparati restano misure fondamentali.
Ma in infrastrutture distribuite e ibride occorre anche essere in grado di riconoscere ciò che accade dopo che una comunicazione è stata stabilita.
Una connessione, infatti, può essere tecnicamente consentita e allo stesso tempo trasportare un comando anomalo per il processo che sta controllando.
Per questo la protezione di ambienti IT e OT richiede una visione che permetta di correlare asset, comunicazioni, protocolli, anomalie e contesto operativo.
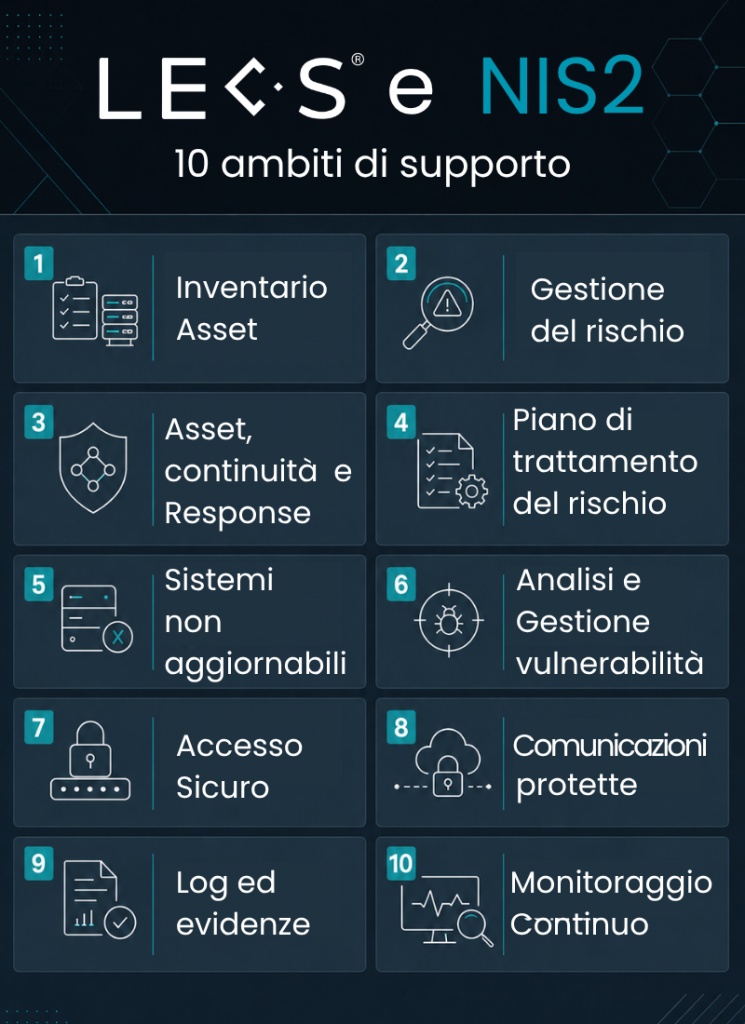
È il principio alla base dell’ecosistema LECS, progettato per fornire una regia comune sugli ambienti IT, OT, IoT e IoMT, integrandosi con lo stack di sicurezza già presente.
Cosa può fare LECS: dalla filiera del freddo a qualsiasi ambiente OT
La GDO è solo l’esempio più recente. Lo stesso problema riguarda manifattura, logistica, energia, sanità, building automation e qualsiasi organizzazione in cui IT e OT convivono. E spesso il primo passo è molto semplice: sapere esattamente cosa è connesso alla rete.
1. ORION: sapere quali asset esistono
Con ORION Asset Intelligence, LECS permette di costruire e mantenere una visione degli asset presenti nell’infrastruttura attraverso attività di Asset Discovery e Asset Inventory.
L’analisi può comprendere dispositivi IT, OT, IoT e IoMT e consente di raccogliere informazioni utili quali:
- dispositivi rilevati e variazioni dell’inventario;
- versioni firmware;
- servizi e protocolli attivi;
- vulnerabilità note e CVE;
- apparati legacy o arrivati a End of Life;
- relazioni e comunicazioni tra gli asset.
Questo significa poter individuare anche apparati che non risultavano precedentemente censiti e avere una base aggiornata dalla quale stabilire priorità di intervento.
ORION consente inoltre di rappresentare le relazioni attraverso logiche di Zone & Conduit, supportando la comprensione della segmentazione dell’infrastruttura e delle comunicazioni tra aree differenti.
Nel caso di un supermercato, ad esempio, diventa possibile comprendere quali sistemi fanno parte dell’infrastruttura di refrigerazione e con quali altre componenti della rete comunicano.
2. ANTLIA: osservare quello che accade nel processo OT
Conoscere un dispositivo, però, non significa ancora conoscere quello che sta facendo.
ANTLIA estende l’analisi agli ambienti OT, IoT e IoMT e osserva i protocolli industriali supportati per identificare attività e comportamenti che si discostano dal funzionamento atteso.
In uno scenario come quello della filiera del freddo significa poter osservare non soltanto che un controllore sta comunicando, ma anche rilevare comandi critici o non autorizzati e variazioni anomale dei parametri di processo, quando tali informazioni sono disponibili nel traffico analizzato.
La cybersecurity deve arrivare a comprendere anche ciò che viene comandato agli impianti, collegando il comportamento della rete al funzionamento del processo fisico.
ANTLIA opera secondo una logica agentless, particolarmente importante negli ambienti OT, dove installare software direttamente sui controllori o modificare sistemi legacy può non essere possibile o opportuno.
Dashboard, report e notifiche centralizzate consentono inoltre di ricondurre le informazioni a una gestione comune, mentre API e Syslog permettono l’integrazione con tecnologie già presenti, come SIEM e altri strumenti dello stack di sicurezza.
L’obiettivo non è sostituire firewall, EDR, SIEM o le misure di segmentazione, ma aggiungere quella Unified Visibility necessaria a comprendere asset, comunicazioni e anomalie attraverso ambienti differenti.
Prima sapere, poi proteggere
Gli attacchi alla filiera del freddo rendono particolarmente concreto un problema che interessa ormai molti settori.
Non è necessario che un cyberattacco cancelli un database per generare un danno importante. Può essere sufficiente modificare un parametro, intervenire su un sistema di telecontrollo o compromettere un dispositivo apparentemente secondario.
Per questo la domanda da porsi non è più soltanto “la mia rete è protetta?”, ma anche:
“So quali dispositivi fanno funzionare i miei processi, come comunicano e sarei in grado di accorgermi se qualcuno iniziasse a modificarne il comportamento?”
È da questa visibilità che può partire una strategia di cybersecurity realmente efficace per ambienti IT, OT, IoT e IoMT.