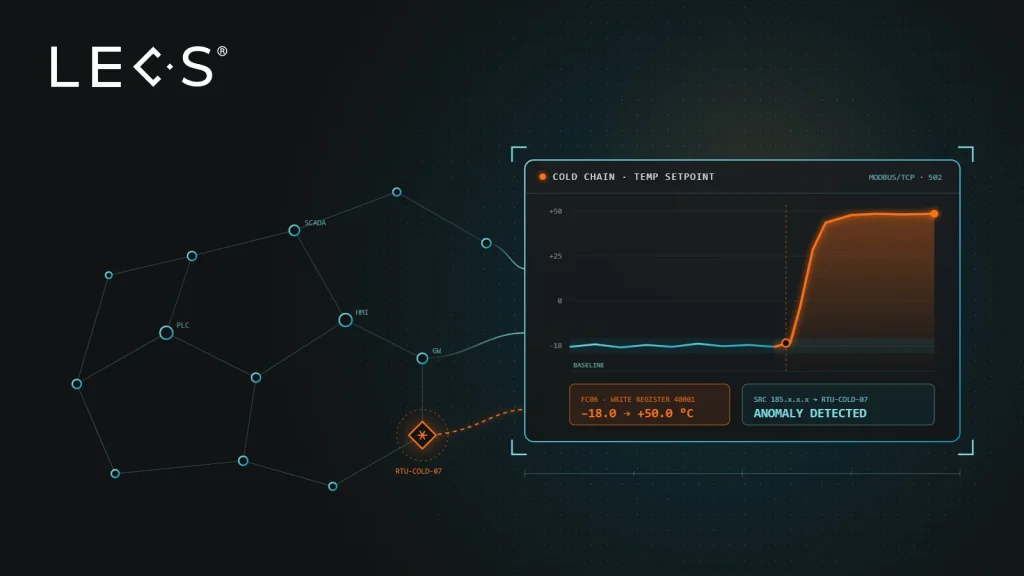

Capire cos’è l’NDR (Network Detection and Response) significa capire dove si nascondono oggi molte delle minacce più pericolose: nel traffico di rete, spesso invisibile ad antivirus e agenti endpoint. L’NDR analizza i flussi in tempo reale, rileva comportamenti anomali e consente risposte automatiche, colmando un vuoto di visibilità sempre più evidente negli ambienti IT, OT e IoT.
NDR: definizione e differenza rispetto agli altri strumenti di controllo
Network Detection and Response indica una categoria di strumenti che osservano il traffico di rete in modo continuo, senza agenti installati sugli endpoint. Questa è la differenza sostanziale rispetto all’EDR, che presidia i singoli dispositivi, e rispetto al SIEM, che correla log già prodotti da altre fonti. Il firewall agisce su regole predefinite: blocca ciò che conosce, ma non vede comportamenti anomali nei flussi interni. Nel frattempo gli attacchi si muovono sempre più spesso all’interno della rete (traffico east-west, lateral movement), proprio dove firewall e controlli perimetrali non guardano. E in ambito industriale un incidente informatico può avere conseguenze fisiche sulla produzione.
Come l’NDR analizza il traffico di rete in ambienti moderni
- Analisi passiva dei flussi: il sensore NDR riceve una copia del traffico (porta SPAN/mirror o TAP) in modo passivo, senza installare agenti sugli endpoint e senza alterare le prestazioni della rete. Fondamentale in ambienti OT dove un agente su un PLC è semplicemente impraticabile.
- Deep packet inspection: l’ispezione dei pacchetti identifica protocolli, applicazioni e comandi, inclusi quelli industriali. Sul traffico cifrato l’analisi si basa su metadati (handshake TLS, certificati, volumi, periodicità), utili a individuare beaconing e canali anomali anche senza decifrare il contenuto.
- Baseline comportamentale: il sistema costruisce un modello statistico del traffico normale per ogni host e segmento. Le deviazioni significative generano un alert, idealmente prima che il danno si propaghi.
- Rilevamento delle anomalie in tempo reale: confrontando ogni flusso con la baseline, l’NDR individua movimenti laterali, esfiltrazione dati e command-and-control, attività mappabili sulle tattiche MITRE ATT&CK (Lateral Movement, Exfiltration, Command and Control).
Perché la risposta automatica è critica in reti IT, OT e IoT
In una rete industriale, anche pochi minuti di ritardo nella risposta a un incidente possono tradursi in fermo produzione. Quando i dispositivi IoT e i sistemi OT comunicano con protocolli proprietari e connettività intermittente, un operatore umano non può reagire con la velocità necessaria. La risposta automatica consente di isolare un segmento compromesso senza interrompere i processi adiacenti: la produzione continua e il rischio viene contenuto. Anche in scenari con connettività degradata, la logica di risposta resta operativa localmente, garantendo protezione senza dipendere da un centro remoto. In ambito OT la risposta va comunque calibrata: le piattaforme più mature permettono di partire in sola osservazione e attivare azioni automatiche in modo graduale, segmento per segmento.
Visibilità estesa, riduzione del rischio e continuità operativa: i vantaggi concreti
- Copertura dei dispositivi non agentizzabili: dispositivi OT, IoT e sistemi legacy vengono monitorati senza installare software, riducendo i punti ciechi strutturali.
- Riduzione del dwell time: il rilevamento comportamentale in tempo reale abbassa i giorni di permanenza di un attaccante nella rete, riducendo la finestra di danno effettivo.
- Supporto diretto alla conformità: la visibilità continua alimenta audit trail, rilevamento e notifica degli incidenti (24h/72h) previsti dalla NIS2. Per i produttori di dispositivi soggetti al Cyber Resilience Act, i cui obblighi di segnalazione si applicano dall’11 settembre 2026, l’NDR offre evidenze utili a ricostruire gli incidenti.
- Resilienza anche offline: con sensori on-premises la risposta locale non dipende dalla connettività al cloud, garantendo protezione anche in ambienti con infrastruttura di rete instabile.
Casi d’uso tipici: ambienti ibridi, distribuiti e infrastrutture critiche
| Settore / Scenario | Sfida principale | Valore specifico dell’NDR |
|---|---|---|
| Manifattura e OT legacy | Protocolli industriali non gestibili da EDR, linee di produzione h24 | Visibilità passiva senza agenti, isolamento locale del segmento compromesso senza fermare il processo |
| Smart city e infrastrutture intelligenti | Reti distribuite su aree geografiche ampie, connettività variabile o intermittente | Funzionamento autonomo anche offline, rilevamento delle anomalie anche senza collegamento al centro di controllo |
| Settore pubblico e PA | Architetture distribuite, requisiti di governance e privacy stringenti | Supporto alla conformità NIS2 con visibilità sul traffico interno, senza esporre dati fuori dal perimetro |
| Reti IT/OT/IoT ibride | Ambienti misti con dispositivi eterogenei e legacy non patchabili | Copertura agentless dei nodi sui segmenti monitorati, inclusi dispositivi non gestibili tramite software tradizionale |
NDR, SOC e SIEM: come si integrano nei processi di incident response
Il SIEM raccoglie log, il SOC li interpreta: entrambi dipendono dalla qualità della telemetria in ingresso. L’NDR colma il punto cieco del traffico di rete arricchendo il flusso di dati con evidenze comportamentali che i log da soli non restituiscono. Il risultato pratico è una prioritizzazione degli alert più precisa: gli analisti ricevono segnali già contestualizzati, riducono il tempo speso su falsi positivi e accelerano le decisioni di contenimento. Una capacità di detection misurabile è anche uno degli elementi che le compagnie di cyber insurance valutano sempre più spesso nel profilo di rischio.
Domande Frequenti sulle NDR
Qual è la differenza principale tra NDR, EDR e SIEM?
L’EDR protegge il singolo endpoint su cui è installato, il SIEM centralizza e correla i log, l’NDR analizza il traffico tra i dispositivi. Sono complementari: l’NDR copre ciò che gli altri due non vedono, cioè i dispositivi senza agente e i movimenti interni alla rete.
Come fa l’NDR a monitorare dispositivi OT e IoT senza installarvi software?
Lavora su una copia del traffico, ricevuta da porta SPAN o TAP, senza interagire con i dispositivi. È l’unico approccio praticabile per PLC, sensori e sistemi legacy che non supportano agenti o non possono essere modificati.
Perché la risposta automatica è così importante nelle reti industriali?
Perché riduce il tempo tra rilevamento e contenimento, limitando la propagazione e il rischio di fermo impianto. In OT va introdotta in modo graduale, partendo dall’osservazione e definendo quali segmenti isolare automaticamente.
In che modo l’NDR supporta la conformità a NIS2 e al Cyber Resilience Act?
Per la NIS2 fornisce rilevamento continuo, tracciabilità e dati per la notifica degli incidenti entro 24 e 72 ore. Il CRA riguarda soprattutto i produttori di prodotti con elementi digitali: l’NDR non sostituisce i loro obblighi, ma aiuta a raccogliere evidenze sugli incidenti.
Come migliora l’NDR il lavoro degli analisti SOC?
Aggiunge al SIEM il contesto di rete: chi ha comunicato con chi, quando e con quali volumi. Gli alert arrivano già correlati, con meno falsi positivi e tempi di indagine più brevi.