
La direttiva NIS2 introduce obblighi più stringenti in tema di cybersecurity a un ampio numero di aziende e Pubbliche Amministrazioni. Per i soggetti coinvolti queste novità significano tradurre la conformità normativa in effettiva capacità di gestire il rischio cyber, proteggere la rete e i suoi asset e garantire continuità operativa.
Il primo passo per orientarsi nel quadro in evoluzione della NIS2 è conoscere obblighi e scadenze principali, le sanzioni e i possibili incentivi da valutare a sostegno del percorso di adeguamento.
I contenuti in questa pagina hanno finalità informativa ma non sostituiscono una verifica della propria posizione con specialisti qualificati.
Cosa prevede la direttiva NIS2? Obblighi principali per le aziende.
IN SINTESI – La NIS2 attribuisce al management/dirigenti responsabilità dirette nella governance della cybersecurity: devono approvare le modalità di implementazione delle misure di gestione del rischio cyber e sovrintendere alla loro attuazione.
La direttiva NIS2 prevede il rafforzamento degli obblighi di cybersecurity per aziende e organizzazioni considerate essenziali o importanti per il funzionamento di servizi, infrastrutture e filiere critiche.
Il suo obiettivo è aumentare il livello di sicurezza informatica del tessuto produttivo e della Pubblica Amministrazione, introducendo obblighi su tre aree principali:
- responsabilità degli organi direttivi (Management, organi di amministrazione e direzione)
- gestione del rischio cyber
- notifica degli incidenti significativi
Questi tre ambiti trovano riferimento negli artt. 23, 24 e 25 del D.Lgs 138/2024, che recepisce la direttiva Europea.
Per la loro applicazione un riferimento operativo utile è la guida ACN alla lettura delle specifiche di base NIS2. La puoi trovare alla fine dell’articolo.
Dal requisito al controllo operativo.
LECS® aiuta a trasformare monitoraggio, anomalie e response
in informazioni leggibili per chi deve supervisionare il rischio.
Categorizzazione delle attività e dei servizi NIS: aggiornamento del 20 aprile 2026.
IN SINTESI – ACN pubblica la categorizzazione delle attività e dei servizi NIS 2 affermando un principio operativo importante: prima si individuano le attività e i servizi da garantire, poi si collegano a questi sistemi gli asset.
La recente categorizzazione delle attività e dei servizi NIS sposta l’attenzione dal singolo asset tecnico al servizio che l’organizzazione deve garantire. Prima si capisce quali attività sono rilevanti per il perimetro NIS poi si collegano sistemi, asset, fornitori, rischi e misure di sicurezza.
In questa logica rientrano anche i fornitori e i servizi esterni che supportano attività o servizi NIS: non sono elementi separati dal rischio, ma dipendenze da collegare ai processi, ai sistemi e alle misure di sicurezza, poiché possono potenzialmente aumentare la superficie di esposizione d’attacco della rete.
Questo rende l’adeguamento meno documentale e più operativo: inventario, risk assessment e gestione del rischio devono riflettere ciò che sostiene davvero la continuità dei servizi.
“Chi continuerà a lavorare come se il primo mattone fosse ancora l’asset rischia di produrre documenti ordinati, ma già vecchi nel momento in cui li chiude”
In calce all’articolo trovi l’approfondimento di Sandro Sana su Cybersecurity360 sulla categorizzazione delle attività.
Quali aziende sono soggette alla NIS2? Settori, criteri e supply chain.
IN SINTESI – Sono soggetti NIS2 organizzazioni pubbliche e private attive in settori rilevanti per la continuità dei servizi essenziali. La valutazione deve considerare anche la supply chain: quando fornitori o servizi esterni ampliano la superficie di attacco diventano parte del rischio da mappare, valutare e governare.
La NIS2 riguarda enti pubblici e aziende attive in ambiti rilevanti per la continuità dei servizi essenziali e digitali.
In particolare i soggetti sono individuati attraverso quattro blocchi principali:
- settori ad alta criticità
- altri settori critici
- Pubbliche Amministrazioni
- ulteriori tipologie di soggetti
Nel definire se un’organizzazione rientra nella NIS2 intervengono diversi fattori: settore, dimensione, attività svolta, ruolo e servizi erogati. Per questo, prima di stabilire se un’azienda sia soggetta o meno alla normativa, è necessaria una verifica preliminare con specialisti tecnici e legali.
In generale, il perimetro riguarda medie e grandi organizzazioni operanti nei settori coperti dalla normativa. Tuttavia, alcune categorie possono rientrare anche indipendentemente dalla dimensione (può valere per soggetti critici, fornitori di reti o servizi di comunicazione elettronica accessibili al pubblico, prestatori di servizi fiduciari, gestori di registri TLD, DNS provider e alcune Pubbliche Amministrazioni.
| Categoria | Dipendenti | Fatturato annuo | Totale bilancio annuo |
| Mirco-impresa | < 10 | ≤ 2 Mln € | ≤ 2 Mln € |
| Piccola impresa | < 50 | ≤ 10 Mln € | ≤ 10 Mln € |
| Media Impresa | < 250 | ≤ 50 Mln € | ≤ 43 Mln € |
| Grande Impresa | ≥ 250 od oltre le seglie economiche | > 50 Mln € | > 43 Mln € |
Supply chain NIS2: perché fornitori e servizi esterni entrano nella gestione del rischio
La normativa impone di considerare anche la supply chain perché fornitori, servizi esterni e ambienti connessi possono ampliare la superficie di attacco e richiedono un presidio continuo della rete, degli asset e degli eventi anomali.
Per questo, le supply chain non possono più essere trattate come elementi secondari: vanno collegate ai processi critici dell’organizzazione e integrate in una gestione del rischio cyber continua e verificabile.
Scadenze NIS2 2026: registrazione, aggiornamenti e prossimi obblighi
IN SINTESI – Le scadenze NIS2 2026 dipendono dalla posizione dell’organizzazione. Soggetti diversi possono avere termini e adempimenti diversi, da verificare con professionisti tecnici e legali di fiducia.
Le scadenze NIS2 vanno lette in modo diverso a seconda della posizione dell’organizzazione.
Per chi ha già completato gli adempimenti richiesti nella prima parte dell’anno, il 2026 è soprattutto una fase di preparazione: serve a strutturare il percorso di adeguamento, pianificare le misure tecniche e organizzative e arrivare pronti alle scadenze successive.
Se invece ad oggi non hai ancora verificato la tua posizione o non hai provveduto alla registrazione o all’aggiornamento sulla piattaforma ACN, la priorità è verificare se devi sanare eventuali ritardi.
DISCLAIMER: queste scadenze non sono un calendario valido per tutti: dipendono dalla posizione dell’organizzazione. Valuta sempre la tua compliance con con specialisti e legali di fiducia.
| Scadenza | Chi riguarda | Cosa prevede |
| 1 gennaio – 28 febbraio 2026 | Soggetti interessati dalla normativa NIS2 | Registrazione o aggiornamento della registrazione sulla piattaforma digitale ACN. |
| 1 gennaio 2027 | Soggetti inseriti per la prima volta nell’elenco NIS nel 2026 | Decorrenza dell’obbligo di notifica degli incidenti significativi di base. |
| 31 luglio 2027 | Soggetti inseriti per la prima volta nell’elenco NIS nel 2026 | Termine per adottare le misure di sicurezza di base. |
Cosa rischia chi non rispetta la NIS2?
IN SINTESI – Non rispettare la NIS2 espone a sanzioni, controlli, responsabilità dei vertici e problemi concreti di continuità, filiera e danni alla reputazione.
Infrangere o ignorare le disposizioni della NIS2 espone l’azienda a conseguenze economiche dirette attraverso le sanzioni.
- Sanzioni economiche: fino a 10 milioni di euro o al 2% del fatturato mondiale per i soggetti essenziali; fino a 7 milioni o all’1,4% per i soggetti importanti.
Ma vanno tenute in considerazione le conseguenze indirette della mancata conformità, anche sul piano reputazionale e operativo.
- Responsabilità degli organi direttivi: il coinvolgimento diretto dei vertici può incidere sulla percezione di affidabilità, governance e controllo dell’organizzazione.
- Danno reputazionale: incidenti, carenze o comunicazioni obbligatorie possono ridurre la fiducia di clienti, partner e stakeholder.
- Rischio sulla filiera: criticità legate a fornitori, partner tecnologici o servizi esterni possono danneggiare la fiducia verso l’azienda e la sua capacità di governare il rischio.
Rallentamenti nei flussi di lavoro, perdita di controllo sui processi e difficoltà nel garantire la continuità dei servizi possono avere impatto significativo sull’organizzazione, sulla relazione con i clienti e sul fatturato.
Ci sono incentivi per adeguarsi alla NIS2 per le PMI?
IN SINTESI – Tra le misure da valutare rientra il Voucher Cloud & Cyber Security ma non esiste un bonus unico. Le soluzioni vanno verificate con professionisti specializzati. Verifica anche i siti di MIMIT e ACN per gli aggiornamenti.
L’adeguamento alla NIS2 può richiedere investimenti in sicurezza informatica, dal monitoraggio delle anomalie come misura di gestione del rischio, alla protezione degli asset di rete e anche alle misure di response in caso di incidenti o attacchi.
Per questo molte PMI si chiedono se esistano incentivi, contributi o agevolazioni utilizzabili per sostenere parte dei costi.
La misura più coerente da valutare è il Voucher Cloud & Cybersecurity per l’acquisto di servizi e prodotti di sicurezza informatica nuovi, aggiuntivi o più avanzati rispetto a quelli già in uso.
Puoi leggere qui un nostro approfondimento sul Voucher Cloud e Cybersecurity.
Altre soluzioni, come strumenti di finanza agevolata, bandi regionali o misure collegate alla trasformazione digitale, vanno valutate insieme a professionisti specializzati. Le agevolazioni hanno spesso termini di scadenza brevi e criteri di accesso stringenti: monitorare i siti ufficiali del MIMIT e dell’ACN è fondamentale.
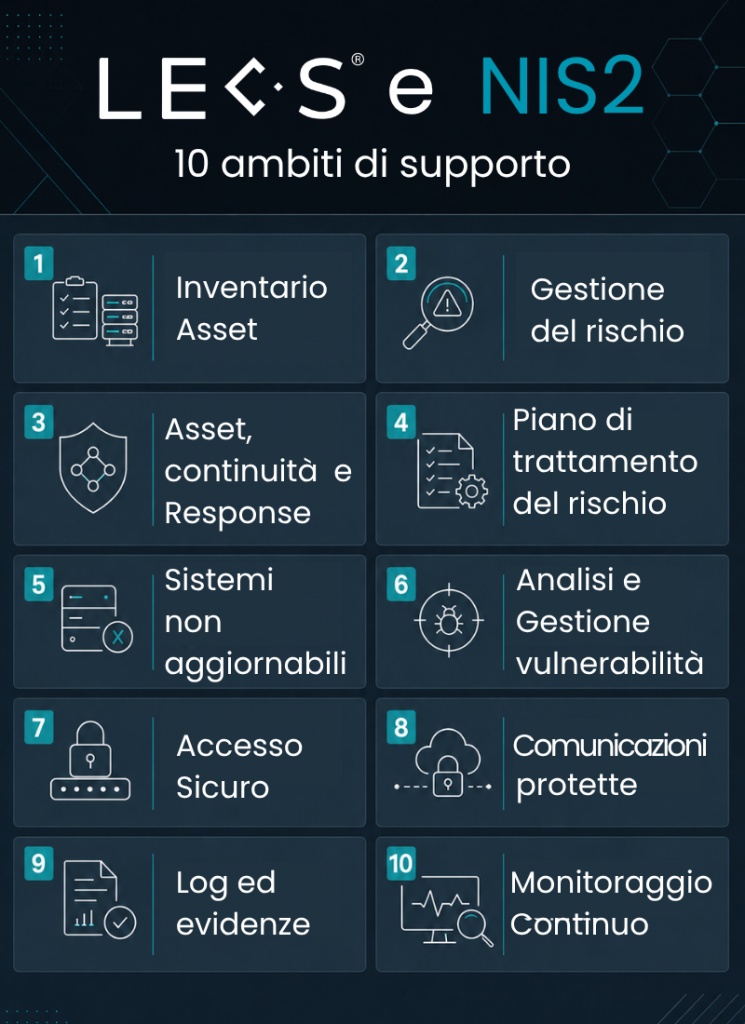
Supporto LECS all’adeguamento NIS2
LECS® supporta il percorso di adeguamento alla NIS2 trasformando alcune misure richieste dalla normativa
in capacità operative concrete: inventario degli asset, gestione del rischio, rilevamento delle vulnerabilità, monitoraggio continuo, log ed evidenze.
Attraverso una detection continua LECS aiuta nella classificazione e nel rilevamento delle anomalie e tramite una response tempestiva, affianca la tua organizzazione nel presidio e nella difesa degli asset digitali.
Conclusioni
In conclusione la NIS2 va letta come un percorso di governance e miglioramento continuo della cybersecurity.
Obblighi, scadenze, sanzioni e possibili incentivi devono essere valutati in base alla posizione specifica dell’organizzazione, al settore di appartenenza, ai servizi erogati, agli asset coinvolti e alle dipendenze dalla supply chain.
Per questo l’adeguamento richiede un lavoro coordinato tra management, responsabili tecnici, consulenti legali e specialisti di cybersecurity, con l’obiettivo di trasformare i requisiti normativi in processi verificabili, misure operative e capacità concreta di gestione del rischio.
Questo articolo sarà aggiornato nel tempo per riflettere l’evoluzione della normativa, delle indicazioni operative di ACN, delle scadenze e delle eventuali misure di supporto disponibili per le organizzazioni.
Chiudi il cerchio della cybersecurity.
LECS® supporta una sicurezza continua, automatizzata e verificabile,
contribuendo a trasformare requisiti normativi in capacità operative.