
Una macchina industriale connessa può essere esposta ad attacchi informatici capaci di comprometterne il funzionamento e, nei casi più gravi, la sicurezza. Un comando non autorizzato, una modifica al programma di un PLC o un accesso remoto compromesso possono avere conseguenze che superano il perimetro informatico e coinvolgono direttamente i processi produttivi.
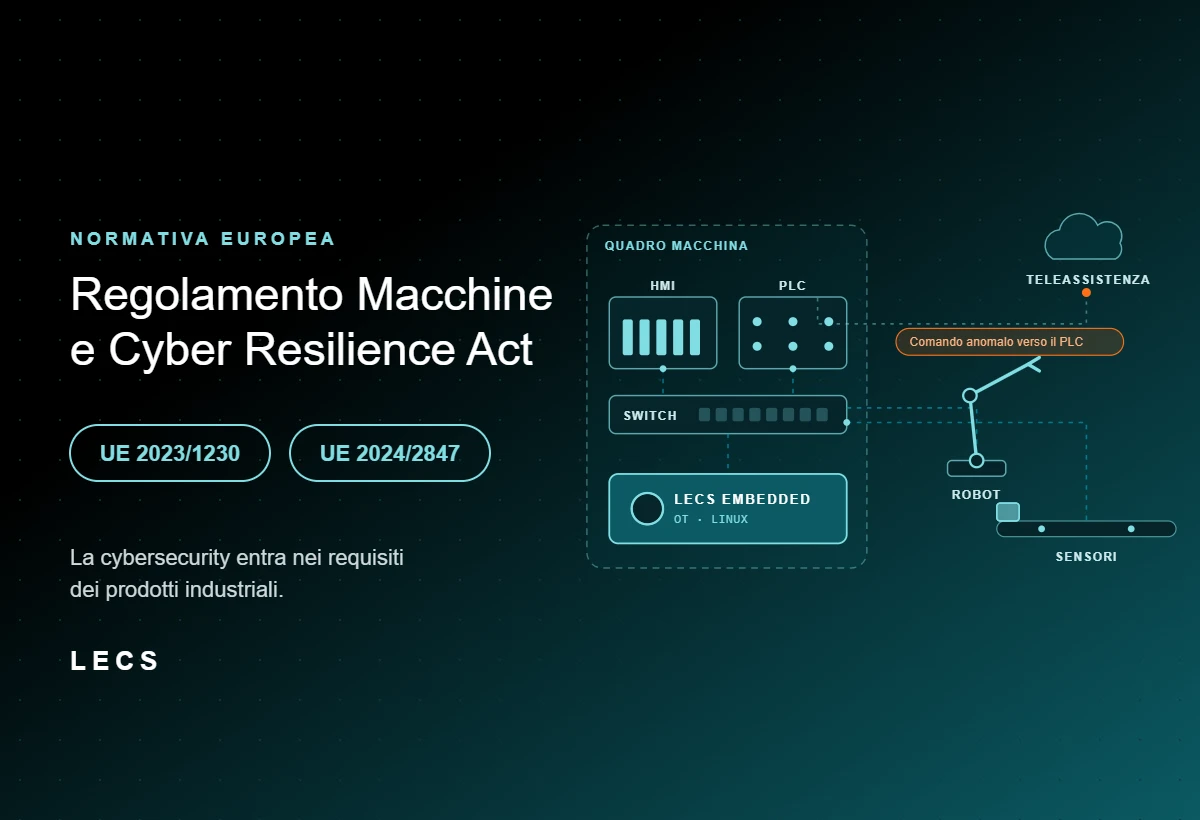
È anche per affrontare questi rischi che l’Unione europea ha introdotto due importanti regolamenti: il Regolamento Macchine (UE) 2023/1230 e il Cyber Resilience Act (UE) 2024/2847, noto come CRA.
Le due normative intervengono su aspetti differenti ma complementari: la prima integra i rischi informatici nella sicurezza delle macchine, la seconda introduce requisiti di cybersecurity per i prodotti hardware e software con elementi digitali.
Per i produttori e gli operatori industriali, comprenderne le differenze è il primo passo per individuare responsabilità, requisiti tecnici e strumenti utili alla loro applicazione.
Regolamento Macchine 2027: che cos’è e cosa prevede
Il Regolamento (UE) 2023/1230, che sostituirà la Direttiva Macchine 2006/42/CE, sarà applicabile in via generale dal 20 gennaio 2027.
Il suo obiettivo è garantire che le macchine e i prodotti correlati immessi sul mercato europeo rispettino requisiti essenziali di salute e sicurezza, tenendo conto anche dell’evoluzione tecnologica.
Tra le novità più rilevanti compare il riconoscimento del rischio informatico come possibile fattore di compromissione della sicurezza fisica.
L’Allegato III introduce infatti disposizioni specifiche in materia di:
- Protezione contro la corruzione (punto 1.1.9): hardware, software e dati rilevanti per la sicurezza devono essere adeguatamente protetti contro alterazioni accidentali o intenzionali.
- Sicurezza e affidabilità dei sistemi di comando (punto 1.2.1): i sistemi di controllo devono essere progettati per prevenire situazioni pericolose, anche in presenza di tentativi malevoli ragionevolmente prevedibili.
- Tracciabilità degli interventi: le macchine devono raccogliere evidenze degli interventi sul software e delle modifiche alla configurazione, secondo quanto previsto dai requisiti applicabili.
In termini operativi, non è più sufficiente considerare soltanto il guasto meccanico o elettrico. È necessario valutare anche in che modo una compromissione digitale potrebbe influenzare il comportamento della macchina.
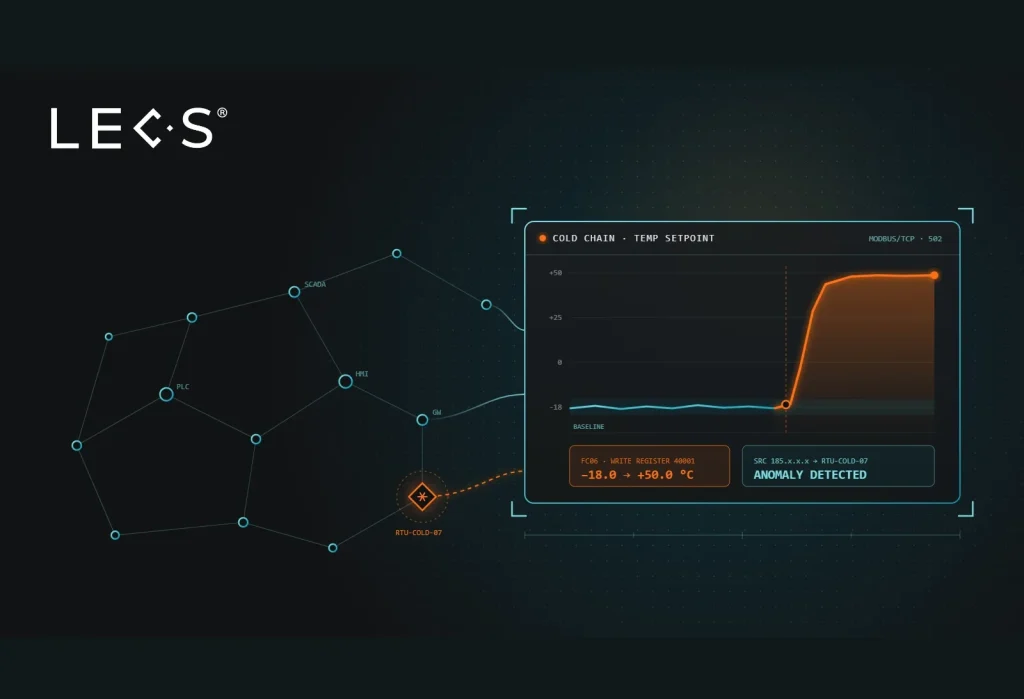
Un esempio concreto: un PLC che controlla una linea produttiva riceve un comando di arresto o una modifica della logica di funzionamento da una sorgente inattesa. L’evento potrebbe derivare da una manutenzione autorizzata oppure da un’attività malevola.
La gestione del rischio richiede quindi di conoscere le comunicazioni del sistema, distinguere i comportamenti legittimi da quelli anomali e predisporre misure di protezione coerenti con le funzioni di sicurezza.
Cyber Resilience Act: cos’è e come funziona
Il Cyber Resilience Act (CRA), introdotto dal Regolamento (UE) 2024/2847, stabilisce requisiti orizzontali di cybersecurity per i prodotti con elementi digitali immessi sul mercato europeo.
Il suo ambito è più ampio di quello industriale: interessa prodotti hardware e software, compresi numerosi dispositivi connessi e componenti digitali utilizzati nei sistemi produttivi, salvo le esclusioni previste dal regolamento.
Il principio alla base è quello della security by design e by default: la sicurezza informatica deve essere integrata nella progettazione del prodotto e mantenuta durante il suo ciclo di vita, non aggiunta soltanto dopo la comparsa di una vulnerabilità.
Il CRA richiede ai fabbricanti, nei casi e secondo le modalità applicabili, di:
- valutare i rischi di cybersecurity associati al prodotto;
- progettare prodotti con un livello di sicurezza adeguato ai rischi identificati;
- ridurre le vulnerabilità conosciute e la superficie di attacco;
- gestire le vulnerabilità e rendere disponibili aggiornamenti di sicurezza durante il periodo di supporto;
- predisporre documentazione tecnica e procedure di valutazione della conformità;
- segnalare le vulnerabilità attivamente sfruttate e gli incidenti gravi che incidono sulla sicurezza del prodotto, nei casi previsti.
Le principali disposizioni del CRA diventeranno applicabili l’11 dicembre 2027, ma una parte degli obblighi è già operativa.
Dall’11 settembre 2026, infatti, i fabbricanti interessati devono notificare le vulnerabilità attivamente sfruttate e gli incidenti gravi soggetti a segnalazione, con una prima comunicazione entro 24 ore e una notifica completa entro 72 ore dalla conoscenza dell’evento, secondo le condizioni previste dall’articolo 14.
Per affrontare questi obblighi è necessario organizzare processi di gestione delle vulnerabilità, raccolta delle informazioni sugli incidenti e intervento tempestivo.
Regolamento Macchine e CRA: quali sono le differenze?
Le due normative non sono alternative.
Il Regolamento Macchine si concentra sulla sicurezza della macchina e sui rischi che una compromissione informatica può provocare alle persone o al funzionamento sicuro del sistema.
Il Cyber Resilience Act riguarda invece la sicurezza informatica del prodotto digitale, dalla progettazione alla gestione delle vulnerabilità durante il periodo di supporto.
Una macchina industriale con componenti digitali può ricadere nell’ambito di applicazione di entrambi i regolamenti. In questo caso, il fabbricante deve verificare i requisiti applicabili a ciascuna normativa, considerando anche le possibili sovrapposizioni.
Esiste però un elemento comune: la necessità di conoscere i componenti digitali, comprenderne le interazioni e valutare i rischi associati alle comunicazioni e alle vulnerabilità. È su questo terreno che le tecnologie di monitoraggio delle reti industriali possono offrire un contributo concreto.
Come LECS supporta i percorsi di compliance al Regolamento Macchine e al CRA
LECS è la piattaforma di cybersecurity sviluppata da Cyber Evolution che integra capacità di Network Detection & Response, analisi dei protocolli industriali e Asset Intelligence.
Attraverso i moduli VEGA, ANTLIA e ORION, LECS permette di osservare le comunicazioni nelle infrastrutture IT e OT, identificare dispositivi e anomalie e raccogliere informazioni utili alla gestione dei rischi. Queste funzionalità possono supportare l’attuazione di alcuni controlli tecnici rilevanti per le due normative.
1. Conoscere gli asset e le loro comunicazioni con ORION
Un inventario aggiornato dei dispositivi è un elemento importante per individuare le componenti esposte e valutarne i rischi.
ORION, il modulo LECS dedicato all’Asset Intelligence, consente di identificare passivamente gli asset osservati in rete, senza richiedere l’installazione di agent sui dispositivi e senza eseguire scansioni di vulnerability assessment. Le interrogazioni SNMP di arricchimento sono opzionali, limitate ai target configurati e disattivate per impostazione predefinita.
La piattaforma raccoglie informazioni sui sistemi rilevati, sulle comunicazioni e sui servizi utilizzati. Le funzionalità avanzate permettono inoltre di associare informazioni relative a vulnerabilità note, rischio degli asset e relazioni tra dispositivi.
Questo supporta attività come l’analisi della superficie di esposizione, l’individuazione di dispositivi inattesi e la definizione delle priorità di intervento.
ORION permette anche di modellare Zone e Conduit secondo l’approccio IEC 62443, definendo le comunicazioni autorizzate tra differenti aree della rete e generando notifiche quando vengono osservati flussi non conformi alle regole configurate.
Si tratta di un supporto utile alla verifica delle comunicazioni e delle politiche di segmentazione, senza sostituire i controlli di sicurezza che devono essere implementati nell’infrastruttura.
2. Monitorare comandi e anomalie industriali con ANTLIA
Negli ambienti OT non tutte le attività sospette sono riconoscibili attraverso i tradizionali strumenti di sicurezza informatica. Un comando industriale può essere formalmente valido dal punto di vista del protocollo, ma risultare anomalo rispetto al contesto operativo.
ANTLIA, il modulo LECS specializzato nell’analisi delle comunicazioni OT, IoT e IoMT, interpreta i protocolli industriali supportati fino al livello applicativo. Questo permette di rilevare, tra gli altri:
- comandi industriali critici e operazioni inattese;
- modifiche ai programmi dei PLC, quando rilevabili nei protocolli monitorati;
- comunicazioni anomale tra ambienti IT e OT;
- deviazioni rispetto ai comportamenti abituali dei dispositivi;
- tentativi di movimento laterale e altre attività riconducibili a tecniche di attacco industriali, classificate secondo MITRE ATT&CK for ICS.
Il monitoraggio di queste attività può fornire elementi utili per individuare tempestivamente situazioni che richiedono un approfondimento, anche quando potrebbero avere conseguenze sul funzionamento sicuro delle macchine.
3. Rilevare attività sospette nella rete con VEGA
La convergenza tra reti informatiche e industriali rende importante monitorare anche ciò che avviene prima che una minaccia raggiunga il sistema produttivo.
VEGA, la componente di Detection & Response di LECS, analizza il traffico di rete per individuare anomalie e comportamenti potenzialmente malevoli.
Integrato con ANTLIA e ORION, contribuisce a ricostruire il contesto delle comunicazioni tra sistemi IT e OT, offrendo informazioni utili per l’analisi degli eventi e la gestione degli incidenti. La capacità di correlare informazioni provenienti da segmenti differenti aiuta i responsabili della sicurezza a valutare un evento non soltanto sul singolo dispositivo, ma rispetto all’infrastruttura monitorata.
4. Raccogliere evidenze tecniche per audit e gestione degli incidenti
La conformità richiede anche la capacità di documentare le misure adottate e dimostrarne l’efficacia.
LECS mette a disposizione dashboard, eventi, notifiche, report e funzionalità di integrazione tramite Syslog (formati CEF, LEEF e JSON) e, nelle versioni Cloud, tramite LECS Partner API.
Questi strumenti consentono di raccogliere informazioni sulle anomalie osservate, sui dispositivi coinvolti e sulle comunicazioni rilevanti. Le evidenze prodotte possono contribuire alle attività di analisi del rischio, verifica dei controlli, investigazione degli incidenti e preparazione degli audit.
È importante distinguere questo contributo dalla documentazione obbligatoria prevista dai regolamenti: le informazioni raccolte tramite monitoraggio non sostituiscono, da sole, la valutazione di conformità, il fascicolo tecnico del fabbricante o le procedure di gestione delle vulnerabilità.
Per i costruttori di macchine, LECS OEM-Embedded porta questo monitoraggio direttamente a bordo dei macchinari di nuova produzione.
Dalla conformità normativa alla sicurezza operativa
Il Regolamento Macchine e il Cyber Resilience Act introducono responsabilità specifiche per i soggetti interessati e richiedono un approccio alla cybersecurity che accompagni il prodotto dalla progettazione alla gestione delle vulnerabilità.
Per affrontare questi obblighi, le organizzazioni devono combinare valutazione del rischio, progettazione sicura, procedure, documentazione e controlli tecnici.
LECS contribuisce a questo percorso rendendo osservabili dispositivi, comunicazioni e comportamenti anomali nelle reti IT e OT. L’integrazione di Network Detection & Response, monitoraggio dei protocolli industriali e Asset Intelligence fornisce informazioni operative per comprendere l’esposizione dell’infrastruttura, individuare eventi sospetti e verificare alcuni controlli di sicurezza.
La conformità resta responsabilità dei soggetti obbligati e non deriva automaticamente dall’adozione di una piattaforma tecnologica. Ma disporre di informazioni affidabili sul comportamento dei sistemi connessi rappresenta un importante supporto per affrontare i requisiti di sicurezza introdotti dalle nuove normative europee.
Vuoi approfondire come LECS può supportare la cybersecurity della tua infrastruttura industriale e i tuoi percorsi di conformità?