
Quando si parla di hacker, immaginiamo subito una figura dietro uno schermo, impegnata a violare sistemi e sottrarre dati. Una rappresentazione parziale di una figura molto più sfaccettata.
IN SINTESI – Un hacker studia sistemi, reti e dispositivi per comprenderli, modificarne il comportamento e raggiungere un obiettivo. L’articolo ripercorre la storia degli hacker e l’evoluzione della mentalità hacker, dalle prime comunità alle classificazioni white, grey e black hat e alla tassonomia dei threat actor. MITRE ATT&CK completa il quadro descrivendo tattiche e tecniche osservate negli attacchi reali.
Chi è un hacker? Un hacker è una persona che studia in profondità sistemi, reti o dispositivi informatici per comprenderne il funzionamento, modificarne il comportamento e conseguire determinati obiettivi.
Oltra alle tattiche, ciò che li rende diversi tra loro sono contesti, autorizzazioni e finalità per le quali impiegano le loro capacità. Capire chi sono gli hacker e dove si distinguono dagli attori di minaccia può aiutare le aziende a leggere il rischio con maggiore precisione e a definire priorità di sicurezza informatica aziendale.
La storia degli hacker: nascita ed evoluzione della mentalità hacker
Qui ripercorriamo alcuni episodi chiave dell’evoluzione degli hacker, per individuare passaggi che ne cambiano mentalità e modi di agire nel tempo.
Gli hacker del MIT: dai trenini elettrici ai primi computer
La mentalità hacker nasce molto prima di Internet. Prende forma al Massachussets Institute of Technology tra gli anni ‘50 e ‘60.
Il Tech Model Railroad Club riunisce ingegneri appassionati di trenini elettrici. Curiosità e piacere della sperimentazione offrono loro l’occasione di studiare il sistema su cui viaggiano i treni elettrici e creare soluzioni inattese per superarne i limiti. Soluzioni creative definite, appunto, hack.

La stessa postura accomuna gli appassionati di trenini elettrici ai primi professionisti con accesso ai computer che esplorano macchine destinate alla ricerca per usi molto diversi.
Sul PDP-1 del MIT, uno dei primi computer interattivi a transistor, nasce Spacewar!, tra i capostipiti dei videogiochi, mentre Peter Samson sviluppa software pionieristici per la sintesi musicale digitale.
TAKEAWAY – Questi sono esempi di una domanda centrale nel pensiero hacker: che altro può fare questa macchina? Può trasformare il calcolo in musica? Può fare di uno schermo progettato per visualizzare dati un campo da gioco?

Homebrew Computer Club e phreaker: due traiettorie della cultura hacker
Negli anni Settanta la mentalità hacker esce dalle università e si sviluppa in comunità informali, seguendo traiettorie diverse. Una è rappresentata dall’Homebrew Computer Club.
Assemblando i primi PC come l’Altair 8800, i partecipanti mettono alla prova le proprie capacità per conquistare il riconoscimento dei pari attraverso il merito tecnico delle proprie proposte. Qui si sviluppano software e soluzioni tecniche che trasformano macchine rudimentali in strumenti sempre più utilizzabili e versatili. È la culla della nascente industria informatica di massa.

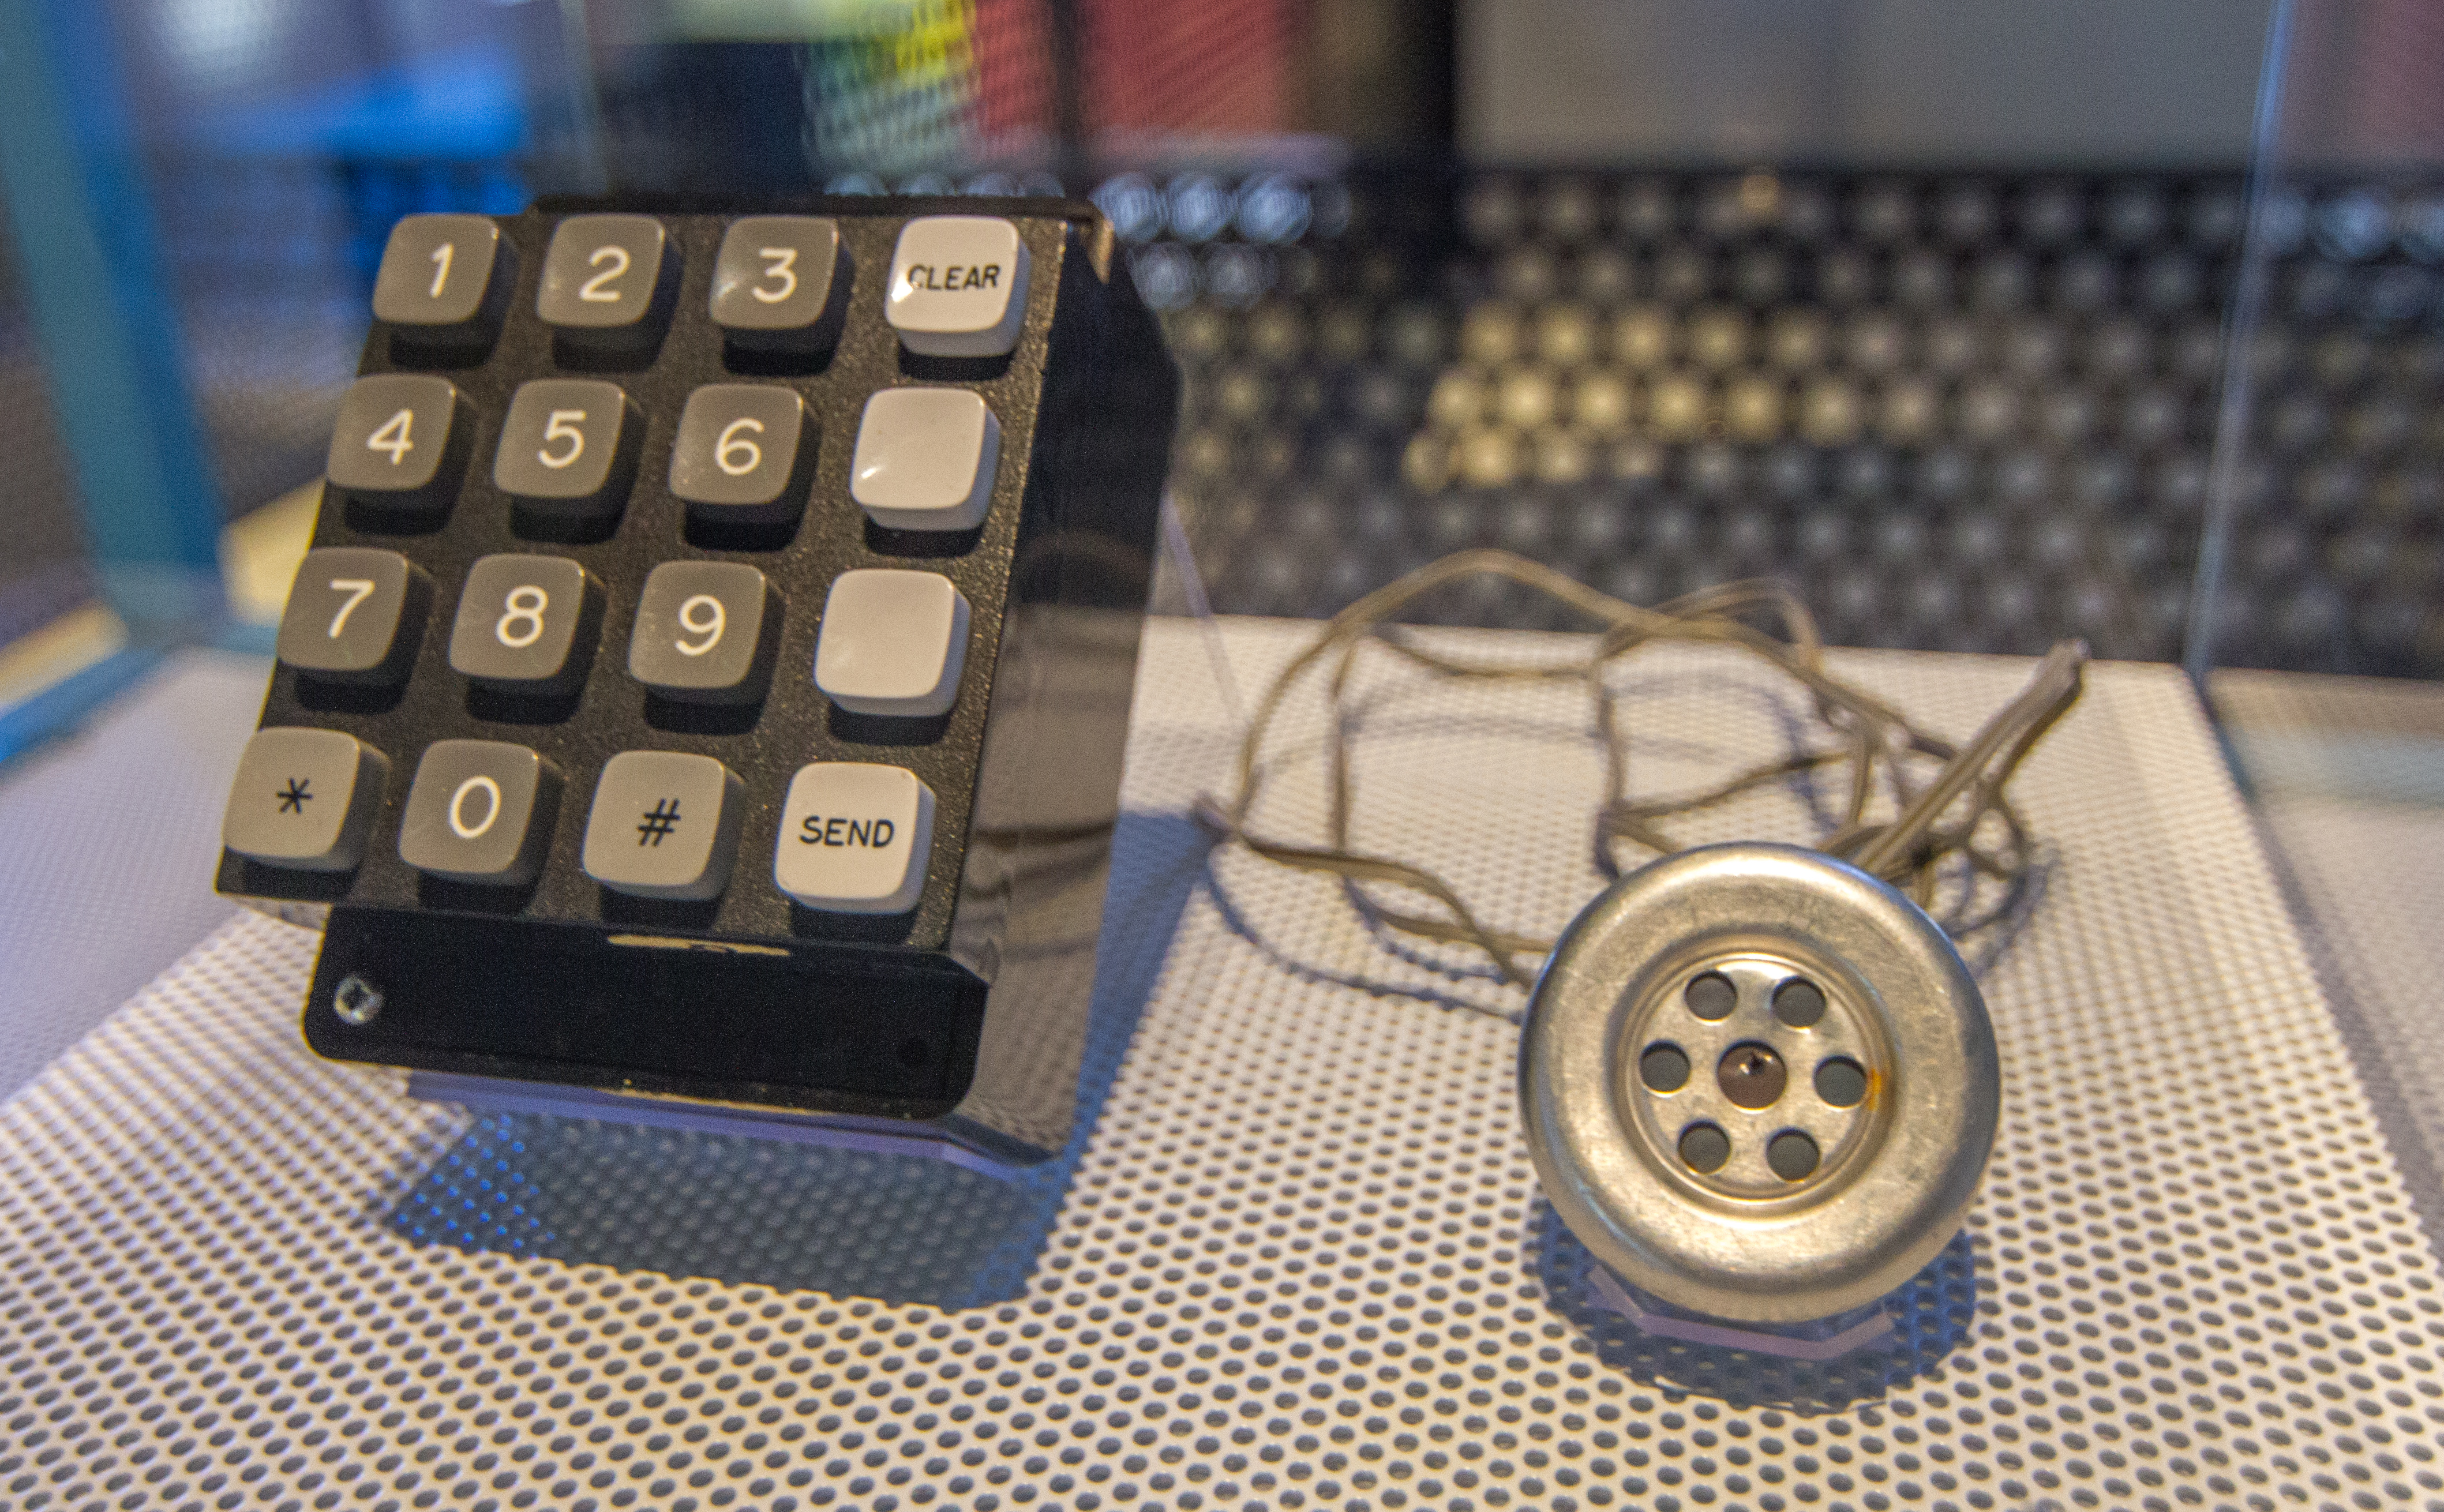
Parallelamente, i phreaker applicano la stessa spinta esplorativa alle reti telefoniche, ma in una direzione trasgressiva e clandestina. Attraverso dispositivi elettronici, riproducono le frequenze utilizzate dalla rete per instradare le chiamate, riuscendo a telefonare gratuitamente o a manipolarne il funzionamento.
Con il phreaking iniziano gli scontri tra hacker, aziende e legge. Diventano celebri i casi di John Draper, noto come Cap’n Crunch, e di Kevin Mitnick, entrambi phreaker all’inizio delle loro attività.
TAKEAWAY – Lo stesso impulso può produrre innovazione e condivisione oppure pratiche illegali. Per valutare il rischio non basta quindi cercare un vantaggio economico o un’intenzione esplicita di danneggiare: curiosità, sfida tecnica e reputazione nella comunità possono rendere attraente anche un sistema privo di valore economico diretto e generare conseguenze concrete.
Hacker e crimine informatico: WarGames e il caso dei 414’s.
Un hacker, quindi, non è definibile solo da una motivazione: per comprenderlo occorre distinguere intenzioni, competenze e impatto prodotto. La curiosità, anche in assenza di intenzioni distruttive non esclude il rischio.
Nel 1983 il film WarGames esalta l’immagine del ragazzo prodigio e avvicina molti giovani all’hacking. Nello stesso periodo l’FBI identifica e arresta i 414s, un gruppo di ragazzi con scarse capacità tecniche (che un giorno saranno chiamati script kiddies) entrati tuttavia con estrema facilità in decine di sistemi informatici strategicamente rilevanti.
L’hacker come minaccia pubblica: il Morris Worm.
Anche le intenzioni costruttive sono rischiose quando i metodi e la scala delle loro conseguenze non sono chiari.
Nel tentativo di scovare e dimostrare vulnerabilità, un competente studente della Cornell Univeristy, Robert T. Morris, si rende responsabile nel 1988 del primo Denial Of Service della storia di Internet.
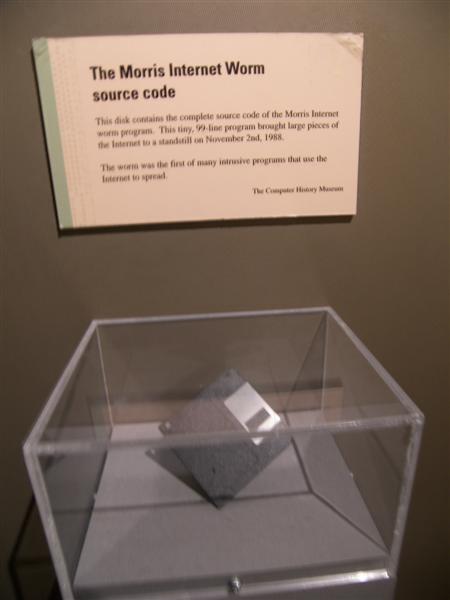
Foto: Go Card USA, CC BY-SA 2.0, via Wikimedia Commons.
Morris dichiara un intento orientato alla sicurezza, ma agisce senza autorizzazione né procedure controllate. Il suo worm causa danni stimati tra i 200 e i e i 53.000 dollari per ogni computer colpito (circa 6.000) e downtime nei sistemi di università, enti pubblici e strutture militari.
TAKEAWAY – Persone inesperte ma curiose o annoiate, possono compromettere sistemi sensibili quando incontrano accessi deboli e controlli insufficienti. Persone molto competenti e con buone intenzioni possono provocare gravi danni se non condividono procedure modalità e agiscono senza autorizzazioni. Il rischio dipende da molte variabili.

White hat, black hat e grey hat: i principali tipi di hacker.
I casi 414s e del Morris Worm mostrano che competenza e intenzione non bastano a definire un hacker né il rischio che rappresenta. Nel tempo si sono rese necessarie delle classificazioni che considerano diversi aspetti.
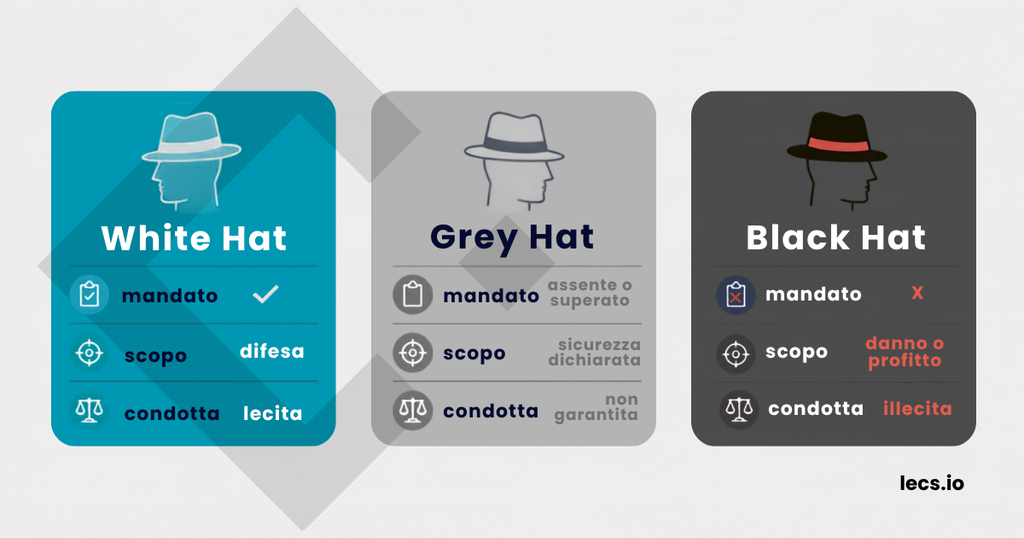
Una prima distinzione utile a inquadrare profili diversi è quella tra white hat, grey hat e black hat.
Tre “cappelli” che descrivono tre modi di usare le proprie competenze in rapporto ad autorizzazione, intenzione e legalità.
| Profilo | Autorizzazione | Modalità e finalità |
|---|---|---|
| White hat – hacker etico | Formalmente autorizzato, con un scopo predefinito | Individua vulnerabilità e contribuisce a migliorare la sicurezza dell’organizzazione. |
| Grey hat – azione senza autorizzazione | Non ha mandato preventivo oppure opera oltre i limiti dell’autorizzazione ricevuta. | Può individuare o dimostrare una vulnerabilità dichiarando una finalità orientata alla sicurezza. |
| Black hat – uso criminale delle competenze | Opera senza autorizzazione e con finalità illecite o dannose. | Sfrutta vulnerabilità, credenziali o tecniche di intrusione per sottrarre dati, commettere frodi, distribuire malware, estorcere denaro o vendere accessi. |
Cosa è un attore di minaccia: dall’hacker al threat actor.
Nel gergo della cybersecurity, con threat actor o attore di minaccia si indica un individuo/gruppo capace di generare un rischio e un impatto dannoso. Il concetto comprende soggetti con livelli molto diversi di competenza, motivazioni, organizzazione e risorse.
Per aziende e professionisti della cybersecurity, conoscere gli attori di minaccia può aiutare a riconoscere uno scenario anziché un’altro e definire priorità di difesa.
| PROFILO | MOTIVAZIONE E TRATTI | PERCHÈ È UTILE CONOSCERLO | LEGGI ANCHE |
|---|---|---|---|
| CYBERCRIMINALI | Profitto | Aiuta a individuare dati, credenziali e sistemi più facilmente monetizzabili. | approfondimento in arrivo sul blog LECS |
| INSIDER THREAT | Accesso legittimo e rischio interno | Aiuta a individuare dati, credenziali e sistemi più facilmente vulnerabili dall’interno | approfondimento in arrivo sul blog LECS |
| SCRIPT KIDDIES & THRILL SEEKER | Sfida, riconoscimento e soddisfazione. | Aiuta a non sottovalutare minacce opportunistiche e facilmente replicabili: anche competenze limitate possono generare impatto quando incontrano servizi esposti o credenziali deboli. | |
| HACKTIVIST | Ideologia | Aiuta a valutare rischi di interruzione del servizio, esposizione dei dati e danno reputazionale, considerando come il contesto geopolitico e mediatico possa influenzare bersagli e tempistiche | approfondimento in arrivo sul blog LECS |
| ATTORI ESTREMISTI & CYBERTERRORISMO | Ideologia con finalità coercitiva | Consente di costruire scenari proporzionati a intenzione e impatto. | approfondimento in arrivo sul blog LECS |
| GRUPPI STATE SPONOSRED & APT | Geopolitica | Aiuta a proteggere informazioni strategiche e a interpretare attività poco evidenti e prolungate. | approfondimento in arrivo sul blog LECS |
Le classificazioni aiutano ad orientarsi ma schematizzano una realtà complessa e in evoluzione. Le classificazioni black/grey hat possono sovrapposi a quelle degli attori di minaccia, rendendo estremamente complesso per aziende e professionisti interpretare il contesto del rischio informatico per le aziende.
- Un cybercriminale può acquistare l’accesso ottenuto da un altro gruppo;
- un insider può agevolare una campagna esterna anche involontariamente;
- un collettivo hacktivista può usare strumenti sviluppati da criminali, come noleggiare noleggiare una botnet, mantenendo migliaia di dispositivi compromessi in attesa di essere attivati per condurre attacchi DDoS;
- un gruppo State Sponosored può mascherare la propria attività dietro un’identità diversa.
Il framework MITRE ATT&CK raccoglie comportamenti osservati nel mondo reale e offre un linguaggio condiviso per collegare segnali tecnici e possibili obiettivi dell’attaccante.
Conoscere gli attaccanti aiuta a costruire scenari di rischio. Ma un attacco non coincide con un singolo gesto tecnico: è spesso l’esito di azioni concatenate, dall’accesso iniziale al raggiungimento dell’obiettivo.
In questo focus analizziamo il concetto di Kill Chain e spieghiamo perché le difese perimetrali, pur necessarie, non sono sufficienti a minimizzare il rischio informatico in azienda.
Perché conoscere gli hacker aiuta la sicurezza informatica aziendale
- Abbiamo analizzato le tappe principali della storia degli hacker mostrando come si sono sviluppati i punti principali di un mindset condiviso.
- Abbiamo introdotto la tipologia dei cappelli colorati che classificano gli hacker in rapporto a modalità e autorizzazione e la tassonomia dei threat actor, che aiuta a chiarire motivazioni, risorse e ruolo nella minaccia;
- infine, rimandiamo a MITRE ATT&CK per approfondire le tattiche e le tecniche osservate negli attacchi reali e, quando documentato, associate a specifici gruppi.
Per un’azienda, conoscere l’attaccante significa leggere il rischio dal suo punto di vista. Difendere un sistema richiede anche la capacità di guardarlo con gli occhi di chi cerca un modo inatteso di usarlo.
È con questa mentalità che la visibilità di rete diventa parte della strategia: permette di riconoscere come un accesso si trasforma in attività, movimento e impatto potenziale.
Difendere un sistema richiede anche la capacità di guardarlo con gli occhi di chi cerca un modo inatteso di usarlo.
Dalla mentalità hacker alla visibilità di rete.
In questa prospettiva la difesa non è una postura statica, ma una lettura dinamica dell’infrastruttura.
Una visibilità particolarmente utile dopo l’accesso iniziale quando l’attaccante tenta di raggiungere dati e servizi critici attraverso attività che, anche se apparentemente legittime, lasciano tracce nei flussi di rete.
LECS® applica questa logica attraverso l’analisi continua del traffico e del comportamento della rete aiutano a costruire visibilità, contesto e capacità di risposta mantenendo al centro la continuità operativa.
Chiudi il cerchio della cybersecurity.
LECS® supporta una sicurezza continua, automatizzata e verificabile,
contribuendo a trasformare requisiti normativi in capacità operative.